¡Alerta máxima! El chip espía en dispositivos CryptoBilis de Ledger roba tus claves por la red móvil
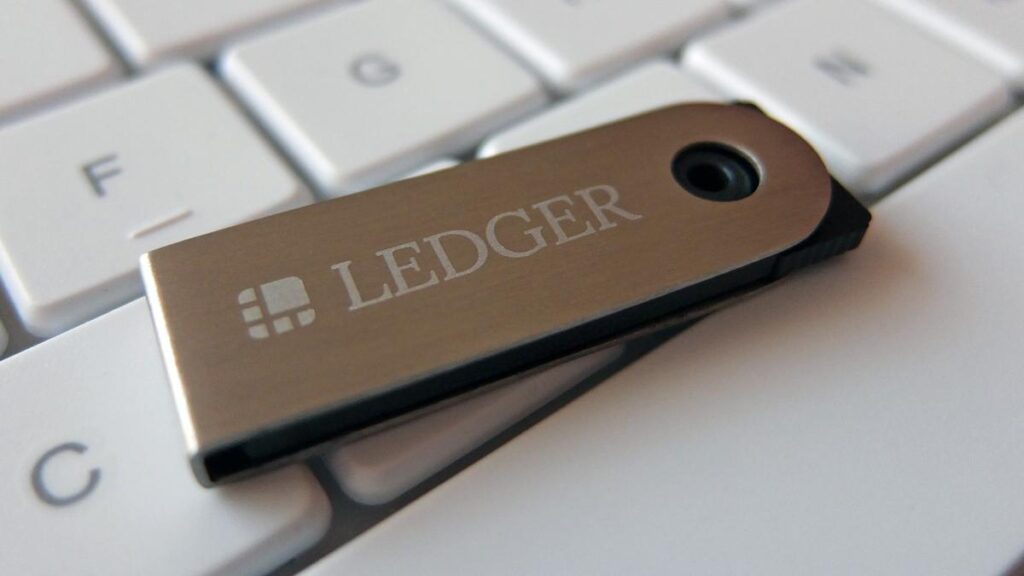
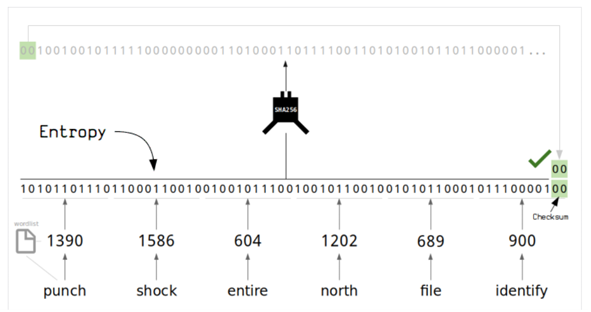
Ledger acaba de soltar la bomba sobre un rollo bien feo que pasó con algunas carteras de criptomonedas que vendió un distribuidor de allá del sudeste asiático llamado CryptoBilis. Resulta que en esas wallets le metieron un chip raro escondido, que andaba chismeando y agarrando las frases secretas de recuperación (esas 24 palabras que son la llave maestra para abrir tu cartera) cuando los usuarios las veían en la pantalla. Luego, el chip mandaba toda la info por LTE, como si fuera un telefonito espía, directo a los hackers.
Lo peor es que la bronca no fue un hackeo normal ni un virus que entró por internet; fue un ataque físico en la cadena de producción. O sea, alguien metió mano cuando las wallets todavía eran solo piezas antes de llegar al cliente. El chip no tocó el sistema operativo ni la seguridad interna del dispositivo, solo espiaba las frases cuando las mostrabas. Por eso, aunque el software de Ledger está intacto, igual se dieron golpes serios.
Los investigadores en la red dicen que más de 300 carteras perdieron lana, nomás para que te des una idea, como hasta 93.2 millones de dólares en cripto desaparecieron así de gacho. Tether, que maneja un stablecoin chido llamado USDT, tuvo que congelar como 10 millones de esos dólares para evitar que los rateros los usarán.
Ledger ya confirmó que al menos un dispositivo traía ese implante chueco y que todas las pérdidas que se reportaron el 9 de octubre fueron de los que CryptoBilis vendió. Así que si te echaste una cartera con ellos, ojo ahí: mejor ni la inicialices. Y si ya la usaste, ponte las pilas, mueve tus cryptos a un nuevo dispositivo con una frase de recuperación fresquecita. CryptoBilis ya dejó de vender esas wallets, pero la alerta sigue bien encendida. ¡No te confíes y cuida tu cripto!
Respuestas