Cómo Near Intents le bloqueó 50 millones a un hacker en Bitget y no vas a creer lo que pasó después
“La razón de este rollo es SHIELD. Este sistema detecta al instante cuando algo raro pasa en las transacciones, junta datos de KYT, proveedores de inteligencia, investigaciones independientes, empresas y los peces gordos del negocio. Con toda esa info, el protocolo decide qué hacer con cada movida,” explicó Shevchenko.
O sea, que ser abierto y sin permisos no significa que cualquiera pueda meter dinero chueco sin control.
Un poco de lana terminó moviéndose por Near Intents. (Alex Shevchenko)
Bitget dió el grito el 24 de septiembre porque unos hackers se brincaron la seguridad para meter mano en las wallets de su exchange. La empresa dice que ya parchó la falla, publicó las direcciones de los hackers y lanzó recompensas para quien ayude a congelar o recuperar la varo.
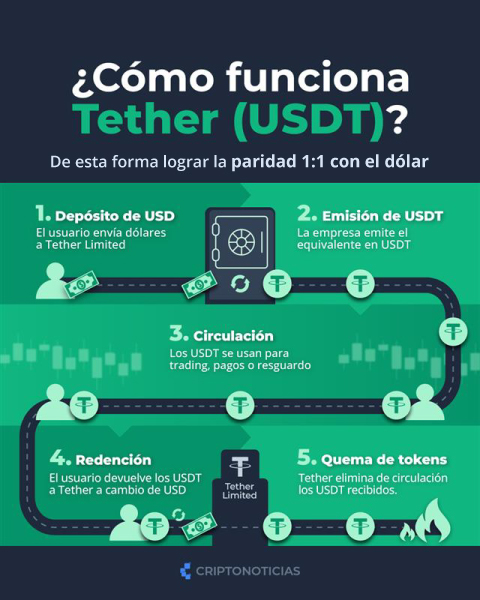
Circle y Tether, que son los que manejan el USDC y el USDT, ya congelaron unos $320,000 en stablecoins relacionados con el hackeo, como contó CoinDesk la semana pasada.
La documentación de Intents explica que el servicio revisa las solicitudes de swap buscando vínculos con hackeos reportados y puede pausar transacciones sospechosas. Esto pasa solo cuando usas el servicio de swap, pero no significa que sus operadores puedan controlar todas las wallets en la blockchain de NEAR.
Que puedan congelar fondos ha hecho ruido, porque NEAR Intents se dice “sin permisos,” o sea, que cualquiera lo puede usar sin pedirle permiso a nadie.
¿Quién puede parar un swap?
Esta movida causó bronca online porque no queda claro si un servicio que puede agarrar tu lana realmente debería decir que es sin permisos. Entre los que están dudando está Vini Barbosa, un escritor técnico y ingeniero de docs que trabaja en Ramp Labs.
Respuestas