Una moneda robada puede volver, ¡pero tu identidad filtrada jamás tendrá regreso!

El 7 de septiembre hubo un hackazo en una blockchain que mueve bitcoin entre casas de cambio y se llevaron casi 320 millones de dólares. Sí, un dineral que acaparó todas las noticias esa semana. Lo curioso es que este robo sí tiene chance de arreglarse porque todo quedó registrado en el libro público de transacciones, y parece que el hacker, que está jugando limpio, ya está negociando para devolver la lana. Cuando roban dinero dentro de la cadena pública, a veces se puede rastrear, congelar y hasta regresar.
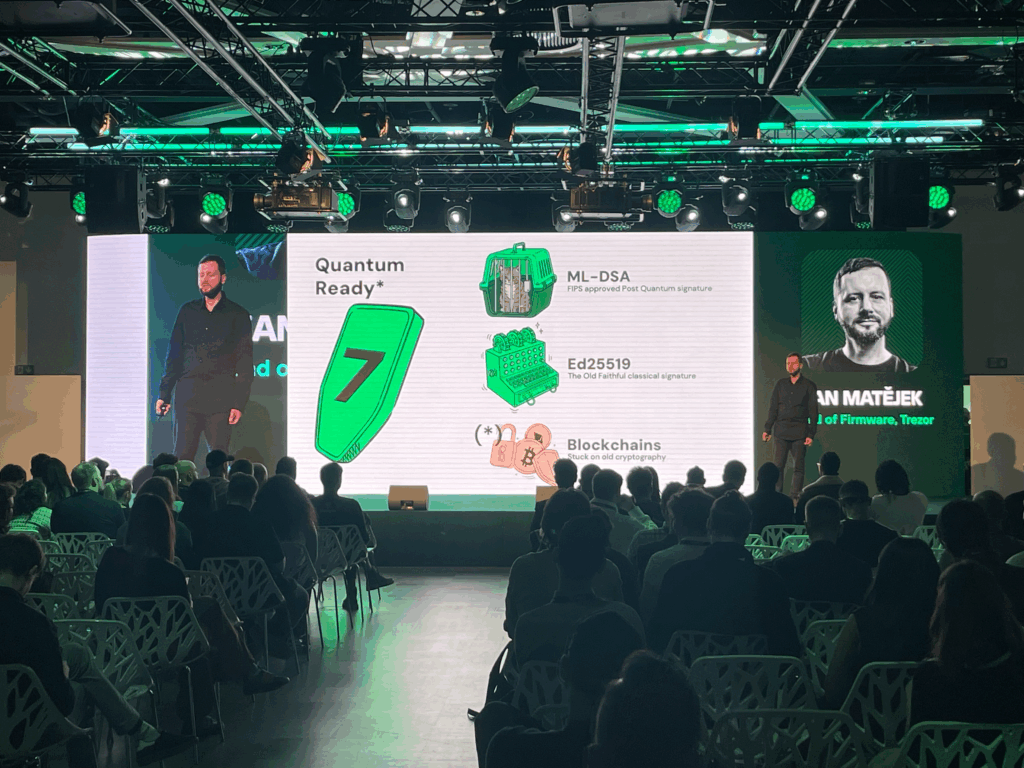
Pero hay otros ciberataques que sí dan miedo y casi ni se reportan, porque lo que se lleva no tiene vuelta atrás. En la misma semana del mega robo, Trezor, la empresa de hardware wallets, confirmó que se filtraron datos de 67,000 clientes, como nombres, teléfonos y direcciones. Otra filtración soltó más de 200,000 registros con números de identificación y direcciones de wallets verificados. ¿Y lo más loco? Datos que se robaron desde 2020 de una empresa de wallets siguen llegando en cartas físicas, pidiendo bitcoin, ¡seis años después! Puedes cambiar una llave de seguridad comprometida, pero tarjeta de identidad, domicilio o rostro, no.
Evin McMullen, CEO y cofundador de Billions Network —una empresa que crea identidades digitales que protegen tu privacidad para personas y para inteligencias artificiales—, dice que este es justo el problema que nadie quiere tocar. Cada vez que un negocio tech toca a una persona de verdad, junta un montón de datos de identidad: casas de cambio piden quién eres, fabricantes de wallets necesitan tu dirección para enviar tus cosas, servicios te guardan papeles importantes. Todos esos datos se juntan en un solo lugar, creando un “tarro de miel” donde los ladrones quieren enchilarse todo. Pero lo que se pierde por hackeo puede volver, aunque la info personal filtrada es una marca que queda para siempre, porque una vez que tu nombre está ligado a una dirección de bitcoin visible por todos, ya no hay marcha atrás.
El debate está mal enfocado. Nos peleamos sobre si las plataformas estaban bien protegidas o si los usuarios guardaron bien sus llaves, pero nadie cuestiona que ¿para qué carajos se juntan todos esos datos en primer lugar? Se puede probar que alguien es legítimo sin andar guardando pasaporte ni datos privados en cada server. Solo hay que verificar el dato y olvidarlo, sin crear ese tarro de miel que los hackers acechan para robar info y venderla o enviártela a tu casa.
Ya vimos esto antes. Cuando la ley pidió que los sitios pidieran permiso para usar cookies, la gente sólo se ha acostumbrado a darle click a “aceptar” sin leer nada. En el mundo cripto pasó algo parecido: “pásenos su ID” para dejarla en mil bases de datos, pero eso no protege a nadie y solo enriquece a quien logre burlar la seguridad más débil.
Y aguántate, que esto apenas es la práctica. El internet se está reconstruyendo con software que hace cosas por nosotros, y la distinción entre “bot” y “humano” ya no aguanta. Aparece un nuevo grupo: agentes verificados que operan con permiso para la raza. Estos agentes moverán dinero y tendrán que probar que están autorizados en tiempo récord. Si siguen usando el mismo modelo de hoy, donde cada paso implica mostrar toda tu identidad, no tendremos solo unos cuantos “tarros de miel”, sino miles de millones, siempre activos y a la vista de los hackers.
Lo más seguro es que los 320 millones robados regresen. Pero tu dirección, tus datos y tu identidad… esos no. La lección aquí no es construir muros más altos para guardar datos. Es darnos cuenta de que nunca debimos juntar tanta info en primer lugar. Ya existe tecnología para comprobar sin entregar todo, tecnología privada, verificable y portable, para personas y sus agentes digitales. La única duda es si la vamos a usar antes de que ese tarro de miel sea la forma permanente de guardar datos, para todos y todo.

Respuestas